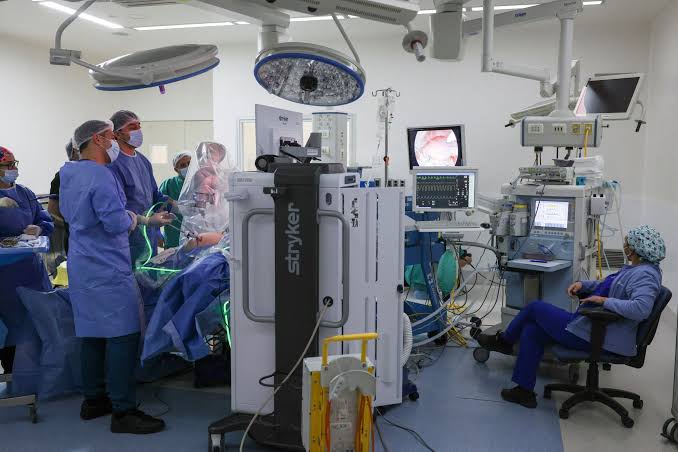
Avstraliyada OpenAI-nin süni intellekt agenti araşdırma apararkən “Medicare” dövlət tibbi statistika portalına icazəsiz giriş əldə edib. Hadisədən sonra hökumət süni intellekt şirkətləri üçün təhlükəsizlik insidentləri barədə məcburi məlumatvermə və ayrıca nəzarət mexanizmi yaratmaq qərarı verib. Şirkətin araşdırmasına görə, pasiyent məlumatlarına giriş əldə edildiyinə dair sübut yoxdur.
Süni intellektə müəyyən sistemlərə sərbəst giriş imkanı verilməsi hansı təhlükələri yaradır? Azərbaycanda vətəndaşların tibbi, bank və şəxsi məlumatları süni intellekt vasitəsilə sızdırıla bilərmi?
Globalinfo.az-a danışan “ITStation” şirkətinin texnologiya direktoru Eşqin Nuruşov deyib ki, süni intellektə hər hansı sistemə giriş imkanı veriləndə ilk növbədə təhlükəsizlik məsələsi nəzərə alınmalıdır:
“Çünki süni intellektə məlumatları oxumaqla yanaşı, onları dəyişmək, köçürmək və silmək imkanı da verilə bilər. Bu zaman sistemdəki boşluqlardan istifadə olunması ciddi problemlərə gətirib çıxarır. Məsələn, tibbi məlumatlar, bank hesabları və şəxsi məlumatların təhlükə altına düşmə ehtimalı var. Süni intellekt özlüyündə haker deyil, lakin ondan istifadə edən şəxslər bu texnologiyanı kiberhücumlar üçün vasitəyə çevirə bilərlər”.
Ekspert bildirib ki, Azərbaycanda da belə risklərin mövcudluğunu istisna etmək olmaz:

“Çünki dövlət qurumları, banklar və tibb müəssisələri böyük həcmdə vətəndaş məlumatları saxlayır. Bu sistemlərə nəzarətsiz giriş əldə edilərsə, məlumatların kənara çıxması mümkündür. Xüsusilə tibbi məlumatların yayılması insanların şəxsi həyatına, bank məlumatlarının ələ keçirilməsi isə birbaşa maddi zərərə səbəb ola bilər.
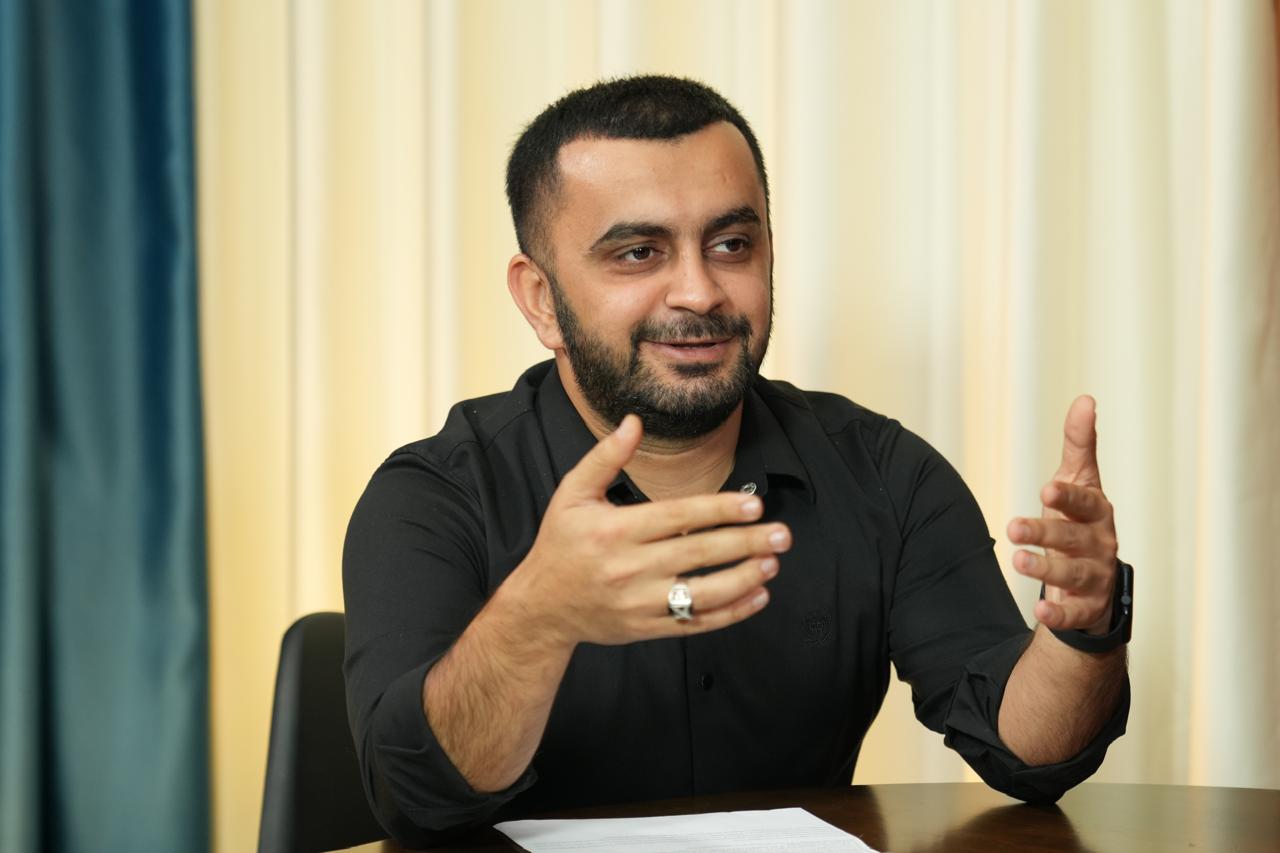
Eşqin Nuruşov
Burada əsas məsələ süni intellektin hansı səlahiyyətlərə malik olmasıdır. Ona bütün məlumatlara sərbəst giriş vermək düzgün yanaşma deyil. Hər bir sistemdə giriş hüquqları məhdudlaşdırılmalı, istifadəçilərin fəaliyyəti izlənilməli və təhlükəsizlik yoxlamaları aparılmalıdır. Həmçinin həssas məlumatlar şifrələnməli, onların köçürülməsi və paylaşılması nəzarətdə saxlanılmalıdır. Süni intellektin hansı əməliyyatları müstəqil həyata keçirə biləcəyi əvvəlcədən müəyyən edilməlidir. Xüsusilə məlumatların silinməsi, dəyişdirilməsi və ötürülməsi kimi əməliyyatlar insan təsdiqi olmadan həyata keçirilməməlidir”.
E.Nuruşov qeyd edib ki, gələcəkdə əsas təhlükələrdən biri insanların texnologiyaya həddindən artıq güvənməsi olacaq:
“Süni intellekt sürətli işləyə bilər, lakin bu, onun hər zaman düzgün və təhlükəsiz qərar verdiyi demək deyil. Ona görə də texnologiyanın inkişafı ilə yanaşı, kibertəhlükəsizlik tədbirləri də gücləndirilməlidir. Əsas prinsip budur ki, süni intellektə lazım olan qədər məlumat və səlahiyyət verilməli, bütün proseslər isə nəzarətdə saxlanılmalıdır”.
Ləman İmran
Globalinfo.az